Proteção de Dados com Microsoft Azure Rights Management
Introdução

Olá pessoal!!!

Hoje vou demostrar a vocês o que é Azure Rights Management, hoje em dia 80% dos usuários das organizações utilizam seu próprio dispositivo para trabalharem em Casa ou em qualquer lugar, compartilhando e-mails e documentos. Como a mobilidade está cada dia mais forte, como tratar a segurança dos documentos importantes e informações confidenciais.
Com o Microsoft Rights Management você consegue proteger informações confidenciais da empresa visando vários cenários. Ele utiliza uma politica de criptografia, identidade e autorização protegendo seus arquivos e e-mails. É compatível com celular, tablets e computadores.

Um exemplo:
"O colaborador da empresa tem configurado e-mails e documentos compartilhado no seu próprio celular e o celular é roubado, por mais que outra pessoa tente abrir o arquivo ele vai estar criptografado, sendo assim as informações dentro dos documentos não vai ser visualizada."

Ativação do Rights Management no portal do Azure

Para fazer a ativação do RMS no portal do Azure, vá até Active Directory> Rights Management > Selecione sua conta> Ativar 


Criando Políticas de Segurança
Você pode criar quantas Políticas que for necessárias para sua organização.
Para criação de Políticas selecione sua conta e clique em Modelos> Adicionar


Em Adicionar, agora escolha o Idioma que a política vai ser criada, depois coloque o Nome da Política e a Descrição e clique em Criar


Agora clique na Política criada para editar


Dentro de cada política temos as seguintes opções:
  • Direitos: Especifique quais usuários ou grupos usarão o conteúdo protegido por esse modelo. Alguns aplicativos habilitados para RMS podem não oferecer suporte a todas as permissões.
  • Escopo: Especifique usuários ou grupos que poderão aplicar este modelo. Por padrão, todos os usuários e grupos em sua organização podem aplicar esse modelo.
  • Configurar: Especifique o Status da política, alteração de idiomas da política,  definir as configurações de expiração para o conteúdo protegido por este modelo e Definir a duração em que o usuário pode acessar o conteúdo offline.

Em Direitos, clique em Adicionar 

Vamos escolher o usuário que vai utilizar a proteção com essa política e clique em Next

Agora vamos dar o tipo de permissão para o usuário e clique em Finish 


Em Escopo, clique em adicionar


Agora vamos adicionar o usuário 

Em Configurar, adicione as seguinte configurações:  
1 - Status = Clique em publicar.
2 - Nome e Descrição = Selecione o Idioma e escolha o nome para sua Política, pode colocar e outros Idiomas.
3 - Expiração do conteúdo = Escolha como e quando ele pode começar a proteger seus dados.
4 - Acesso Offiline = Escolha como será a proteção dos dados.

Pronto sua Política está configurada e pronta para ser aplicada.

Instalação do Cliente RMS

Lembrando que o Azure RMS faz sempre uma validação do usuário para abrir o documento, o client  faz essa ponte de validação entre o dispositivo e o Azure. Caso o usuário perca o dispositivo ou seja roubado, outras pessoas não conseguirão acessar os dados dentro dos arquivos.
Para a proteção dos dados vamos a instalação do client, acesse o site https://portal.aadrm.com, com sua conta de e-mail.


Agora vamos escolher a plataforma que deseja instalar, nesse artigo estou instalando o client para Windows.


Após o download, execute o RMSSetup.exe e clique em Next


Aguarde o termino da instalação e clique em Close


Configurando a Política nos documentos

Após a instalação do Client, vamos verificar se a proteção de documento está habilitada. Abra o Word ou outro produto do Pacote Office e verifique se a "Shared Protected RMS" está habilitada.


Com a proteção habilitada ele já identificou que seu usuário tem permissão para criar  e abrir o documento com segurança.

Vá em Files> Protect Document> Restrict Acess> Connect Rights Management servers and get templates.


Em seguida selecione a Política que criamos no inicio do artigo.


Quando selecionar a Política, automaticamente esse documento será protegido


Automaticamente ele vai avisar que esse documento está protegido e quais as permissões que tenho sobre ele


Agora vamos tentar abrir esse arquivo com outro usuário que não tenha o Client instalado e a permissão no arquivo, ele retornará o seguinte erro. 

O Azure RMS também protege as seguintes extensões txt e pdf. Ele altera a extensão do documento para ppdf e ptxt isso significa que os documentos estão protegidos pelo Azure RMS.


Após a criação vamos dar permissão para outras pessoas acessarem o documento. Clique com o botão direito no documento Protect> Protect in-place> Custom Permissions


Escolha o usuário e em seguida atribua a permissão que ele terá no documento.

1 - Pode atribuir uma data para que o documento expire;
2 - Enviar um e-mail quando alguém tenta abrir esses documentos;
3 - Permitam-me que revogar imediatamente o acesso a esses documentos.


Pronto seus arquivos estão seguros mesmo fora da sua organização.

Obrigado Galera até o Próximo Post.
MSWEEKEND

O MSWEEKEND é um evento GRATUITO criado pela comunidade técnica Microsoft do extremo sul Baiano. O intuito do evento é Integrar os entusiastas, profissionais e estudantes de tecnologia da informação e comunicação, através dos sistemas de informações, mostrando a interdependência da área com as demais. Proporcionar debates e discussões sobre a área em acelerada expansão - Tecnologia da Informação e Comunicação. Mostrar a visão de mercado através dos produtos Microsoft.

Presenças confirmadas:


Ainda não se cadastrou? acesse o site e se cadastre msweekend.

Como Criar Armazenamento Premium no Microsoft Azure

Olá Pessoal!!!


Vou demonstrar a vocês como criar um Storage Premium(Armazenamento Premium) no Microsoft Azure, disponível para alguns Datacenters do Azure. Hoje no Azure tem dois tipos de Armazenamento: Armazenamento Premium e Armazenamento Padrão.

O que é Storage Premium? 

O Armazenamento Premium oferece suporte de disco de alto desempenho e baixa latência para cargas de trabalho intensivas para entradas e saídas em execução nas máquinas virtuais do Azure. Você pode anexar vários discos de Armazenamento Premium a uma máquina virtual (VM). Com o armazenamento Premium, seus aplicativos podem ter até 32 TB de armazenamento por VM e obter 50.000 IOPS (operações de entrada/saída por segundo) por VM com muito menos latências por operações de leitura

Qual a diferença?

O Armazenamento Premium armazena dados utilizando a mais recente tecnologia de unidades de estado sólido (SSD), enquanto o armazenamento padrão armazena dados em unidades de disco rígido (HDD).


Quais as VMs compatível com o Storage Premium?

Essas VMS tem uma arquitetura exclusiva para um melhor aproveitamento do Cache do Disco Premium, ele pode conseguir alto-nível de desempenho.
As VMs compatíveis são as  Standard_DS, segue abaixo o tamanho de cada VMs:


Quais as regiões onde o Storage PREMIUM está disponível?

Atualmente o Storage Premium não está disponível em todas as regiões, segue a lista de disponibilidade:

  • West US
  • East US 2
  • West Europe
  • East China
  • Southeast Asia
  • West Japan
Criando Storage Premium

Para a criação do Storage Premium, vamos ao portal novo do Azure Portal Azure em seguida vá a em Procurar> Marketplace> Armazenamento, Cache, Backup>  Armazenamento e clique em Criar


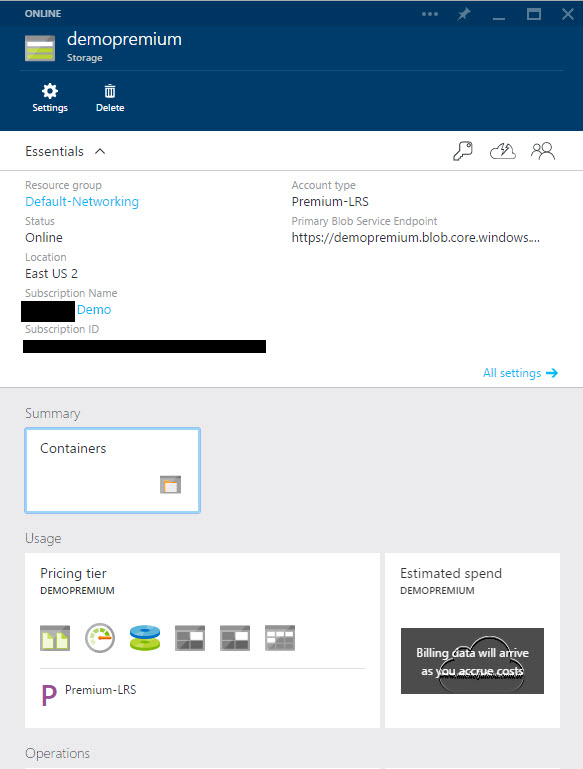
Em seguida de um nome para o Storage, após dar o nome para o Storage clique em View all> Princing Tier( e escolha o Premium-LRS)> Subscription> Location> Select e Create 


Após a criação vamos verificar o Storage


Criando Máquina no Storage Premium 

Para a criação de servidores no Storage Premium,  Procurar> Marketplace> Compute>  Windows Server> Windows Server 2012 R2 


Vamos seguir os passos para a criação correta:

1- Vamos colocar o nome no servidor, usuário administrador e senha;
2 - Selecione o Storage Premium e a rede desejada;
3- Selecione a Subscription correta;
4 - Selecione a VM desejada, lembrando que apenas as máquinas DS1 que funciona no Storage;
5- Selecione
6 - Criar


Pronto sua VM será provisionada com sucesso. 

Obrigado Galera até o próximo Post.


Criando Armazenamento de Arquivos no Microsoft Azure
Olá Pessoal!!!

Hoje vou demonstrar a vocês como criar um Storage no Microsoft Azure. Nele vamos compartilhar arquivos entre Servidores no Azure e entre as aplicações no local pode acessar dados de arquivo em um compartilhamento por meio da API.
Essa feature está em Preview ainda não está liberada, para habilitar em sua subscription basta ir no Microsoft Azure Preview e procurar o "Azure Files" e habilitar em sua conta.

Lembrando que o Preview do Azure Files está disponível apenas para um novo Storage.

Criando Storage

Para a criação do Storage vamos em Novo> Serviço de Dados> Armazenamento> Criação Rapida em seguida vamos adicionar as seguintes informações:

  1. URL = Um nome para seu Storage.
  2. Local/Grupo de Afinidade = Você escolhe a região onde quer que fique alocado seu Storage. A mesma localidade que seu Storage está sua Máquina Virtual tem que estar. 
  3. Opções de Replicação = Os dados de sua conta de armazenamento são replicados para garantir durabilidade que também é altamente disponível, atendendo ao Contrato de Nível de Serviço do armazenamento do Azure mesmo no caso de falhas transitórias de hardware. O Armazenamento do Azure é implantado em 15 regiões ao redor do mundo e também inclui suporte para replicar dados entre diferentes regiões. Você tem diversas opções para replicar os dados em sua conta de armazenamento:

  • Armazenamento localmente redundante: Localmente armazenamento redundante (LRS) replica seus dados dentro da região em que você criou a sua conta de armazenamento. Para maximizar a durabilidade, a cada pedido feito em relação aos dados da sua conta de armazenamento é replicado três vezes. Estes três réplicas cada residem em domínios de falhas separadas e atualizar domínios. Um domínio de falha (FD) é um grupo de nós que representam uma unidade física de falha e podem ser consideradas como nodos que pertencem ao mesmo suporte físico. Um domínio de atualização (UD) é um grupo de nós que são atualizados em conjunto durante o processo de atualização de serviço (rollout). Os três réplicas estão espalhados por UDs e DFs para garantir que os dados estão disponíveis, mesmo que os impactos de falha de hardware um único rack e quando nós forem atualizados durante um lançamento. Um pedido retorna com êxito somente depois que ele foi escrito para todas as três réplicas.
  • Zona de armazenamento redundante: Zona de armazenamento redundante (ZRS) replica seus dados através de 2 a 3 datacenters na mesma região ou em duas regiões diferentes, proporcionando maior durabilidade do que LRS. Se a sua conta de armazenamento permitiu ZRS, então seus dados é durável, mesmo no caso de falha em uma das instalações.
  • Armazenamento geo-redundante: Armazenamento geo-redundante (GRS) replica seus dados para uma região secundária que é centenas de milhas de distância da região primária. Se a sua conta de armazenamento permitiu GRS, então seus dados é durável, mesmo no caso de uma queda regional, completa ou um desastre em que a região primária não é recuperável. Para uma conta de armazenamento com GRS ativado, uma atualização está empenhada em primeiro lugar para a região primária, onde ele é replicado três vezes. Em seguida, a atualização é replicado para a região secundária, onde também é replicado três vezes, entre domínios falha separadas e atualizar domínios. 
  • Redundância Geográficamente com Acesso de Leitura:  armazenamento redundante geo-(RA-GRS) maximiza a disponibilidade da sua conta de armazenamento, fornecendo acesso somente leitura aos dados no local secundário, além da replicação em duas regiões fornecidos pela GRS. No caso de dados fica indisponível na região primária, seu aplicativo pode ler dados a partir da região secundária.Quando você habilita o acesso somente leitura aos seus dados na região secundária, seus dados estão disponíveis em um endpoint secundário, para além do objectivo primário para a sua conta de armazenamento. O objectivo secundário é semelhante ao endpoint primário, mas acrescenta o sufixo -secondary para o nome da conta. Por exemplo, se o seu objectivo primário para o serviço de Blob é myaccount.blob.core.windows.net, então o seu objectivo secundário é myaccount-secondary.blob.core.windows.net. As teclas de acesso para sua conta de armazenamento são as mesmas para ambos os primário e endpoints secundários.
Referencia:Redundância de Storage Microsoft Azure


Após preencher os dados clique em Criar Conta de Armazenamento.

Vamos verificar no Storage se ele criou o Arquivos


Criando Arquivo Compartilhado

Agora vamos precisar do nome do Storage e da chave de acesso do Storage, para isso vamos no Painel > Gerenciar Chaves de Acesso


Em Gerenciar Chaves de Acesso pegue o nome do Storoge e a Chave Primária 


Para fazer a instalação do Module Powershell para Microsoft Azure acesse esse link para instalação Powershell Microsoft Azure.

Com o Powershell instalado logue na sua conta, execute o seguinte comando

add-azureaccount


Vamos criar o Contexto para a conta e chave, execute o seguinte comando

$MJ=New-AzureStorageContext demoazurefiles 9yF0cIFAtcdgTuuAmZYbIvE24QgsrKh9nd8e9K8NePDxS2eQ8TUncmEkykiesSjLinUG60cq/RZIA3Pkgk8d3w==


Agora vamos criar o Compartilhamento de Arquivos, execute o seguinte comando

$s = New-AzureStorageShare demoazurefiles -Context $MJ


Após criar o compartilhamento de Arquivos, vamos criar um diretório e um arquivo, execute o seguinte comando

New-AzureStorageDirectory -Share $s -Path demoazurefiles


Agora vamos fazer um upload de um arquivo para testar o compartilhamento, execute o seguinte comando

Set-AzureStorageFileContent -Share $s -Source C:\TesteAzureFiles\Azure.txt -Path demoazurefiles


Após fazer o upload do arquivo vamos listar a pasta com o seguinte comando

Get-AzureStorageFile -Share $s -Path demoazurefiles


Pronto o File Storage está configurado.

Montando Compartilhamento para as Máquinas Virtuais no Microsoft Azure

Agora vamos montar o compartilhamentos de arquivos nas máquinas virtuais, lembrando que funciona apenas no ambiente do Azure pois a ferramenta ainda está em Preview.
Para montar o compartilhamento vamos adicionar a conta do storage e a chave 

cmdkey /add:demoazurefiles.file.core.windows.net /user:demoazurefiles /pass:9yF0cIFAtcdgTuuAmZYbIvE24QgsrKh9nd8e9K8NePDxS2eQ8TUncmEkykiesSjLinUG60cq/RZIA3Pkgk8d3w==


Em seguida vamos usar o "Net Use" para compartilhar o Storage na máquina Virtual, execute o seguinte comando

net use m: \\demoazurefiles.file.core.windows.net\demoazurefiles


Pronto vamos verificar como ficou o mapeamento do Storage no Máquina


Pronto seu Storage Files está compartilhando entre máquinas no Microsoft Azure.

Obrigado Pessoal e até o Próximo Post.

Segue o artigo em Inglês Creating files in Microsoft Azure storage